Linuxサーバーの構築はできる。でも、「セキュリティはこれで大丈夫か?」と聞かれると不安になるあなたへ

「とりあえず設定した」から「自分の目で防いだと証明できる」設定へ 現場のセキュリティ対策が、
何の攻撃をどう防いでいるのか 自分で攻撃し、自分で確認して守り抜く
2日間の実践ハンズオン。

fail2banもファイアウォールも、名前は知っている。
でも、その設定がどこまでの侵入を止めているのか、見たことはありますか。

20年以上で3,100名以上の指導実績 実践型ハンズオン講座
侵入の入口・最小権限・改ざん検知・CVE適用・初動対応まで2日間で習得
指導実績 3,100名以上
実習 7割以上
定員6名の少人数制

2日間の集中ハンズオン | 受講料 99,900円(税込)| 定員6名

2日間の全容を見る
開催日程・空き状況を確認する

※初回に限り別日振替は無料 | 定員6名の少人数制 | 受講後12ヶ月サポート

確かめる機会が、なかっただけ

金曜日の夜中、突然届くアラートメール。

「侵入されたかもしれない」という連絡を受けたとき、心臓が跳ね上がる感覚。

ログを見ても、どこから手を付けていいか分からず、ただ冷や汗を流す時間。

これらはすべて、「自分のサーバーの防御力が現在どのレベルにあるのか」を
自分の目で確かめたことがないから起きる恐怖です。

セキュリティ対策は、設定した時点では効いているかどうかが分かりません。
サービスが止まらなかったことは確認できても、「何を防いだのか」は見えないからです。

ファイアウォールもfail2banも「とりあえず入れてある」。それが当たり前になっている現場は、とても多い。

自分のサーバーが外からどう見えているかを実際に確かめる機会が、ほとんどありません。これが本当の問題です。

「うちは大丈夫か」と聞かれても、根拠を持って答えられない

CVE速報は目に入るが、自社に関係あるか自分で判断できない

侵入が疑われる連絡が来たとき、最初の10分に何をするか決めていない

これは、あなたの能力の問題ではありません。
自分のサーバーで確かめる場が、なかっただけです。

その場を2日間で用意するのが、このセミナーです。

SOLUTION

Linuxセキュリティマスターセミナー
【実践編】とは

侵入の入口・最小権限・改ざん検知・CVE適用・侵入時の初動まで。2日間(実習7割以上)で「Linuxサーバーにセキュリティ対策をし、それが実際に何を防いでいるのかを理解して、自分の目で確認できるサーバー管理者」へ引き上げる実践講座です。

対象者: Linuxサーバーを構築できる方(基礎編修了相当)

セキュリティが効いていることを、どうやって確かめるか

このセミナーの目玉は、fail2ban・pam_faillock、最小権限、改ざん検知、パッチ適用、侵入時の初動などセキュリティ設定を、ご自身の手で1つずつ実践します。

ただ、設定を入れただけでは「それが本当に効いているかどうか」は分かりません。そこでまず先にセキュリティが無い状態でどこまで被害に遭うのかを、ご自身の演習環境で体験します。スキャンをかけて脆弱性を確認し、弱い認証がどう破られるのかを見て、侵入した先で何ができるのか体験する。

攻撃側の体験をするのは、手口を覚えるためではありません。その後に行うセキュリティ設定で何を防いでいるのかを、自分の目で確かめるためです。

しきい値も、権限を減らす対象も、どこにでもある設定例を試すのではなく自分のサーバーに残ったログから決め、最後にもう一度同じことを試して、セキュリティが効いているのを実際に確かめます。

つまり、自分で攻撃して自分で状況確認し、自分でセキュリティ対策して、その効果を一つひとつ確認して身につけるセキュリティ特化型セミナーです。

AIに任せられること、任せてはいけないこと

そしてもうひとつ。これからの現場では、脆弱性の調査にAIを使う場面が増えます。

ただ、AIはありもしない穴を挙げ、実際に空いている穴を見落とします。
その見分けがつく人だけが、AIを道具として使えます。

それに必要なスキルは、このセミナーで身につけられます。
自分のサーバーが外からどう見えるかを自分で確認し、しきい値をログから決めた経験。
それがあるから、AIの答えを鵜呑みにせず自分で判断できます。

使用OS RHEL10
実習 7割以上
定員6名の少人数制

なぜ、現場のセキュリティ対策が身につくのか?

1

実習が7割以上

読むだけ・聞くだけでは、自分が入れた設定が何を止めているかは分かりません。2日間の7割以上を、ご自身の演習環境に手を動かす時間にあてています。

2

昨日の自分のログが教材

架空のログは配りません。1日目に攻撃した試行と侵入の記録が、そのまま2日目のセキュリティ対策の根拠になります。

3

「昨日の脆弱性が、今日はない」

対策を入れて終わりにしません。認証・権限・外から見える範囲の3方向から、昨日は脆弱だった箇所が今日は防いでいることを確かめます。

COMPARISON

リナックスマスタープロセミナー【上級編】との違い

自分が壊した設定を直すのと、他人に侵入されたサーバーを調べるのは、やることが違います。

項目 【上級編】99,900円 本セミナー 99,900円
想定する障害 自分の設定ミス・機器の故障 他人の悪意(侵入・改ざん)
2日間の主題 サーバーを増やす・自動化する・落ちても復旧する 侵入される前に外から攻撃される範囲を減らす・侵入された後に気づいて対策できる
SELinux コンテキスト修正・ブール値・ポート追加まで、設定と運用を身につける セキュリティの有効/無効で被害範囲がどう変わるか自分で見比べる。設定・運用の手順は扱わない
SSH・
ファイアウォール
設定項目を正しく入れる。rich ruleでサーバー間通信を絞る 残った試行ログから設定値を決める。fail2ban・pam_faillock
監視 性能と死活を見る(負荷の切り分け) 侵入に気づく(改ざん検知・auditd・ログ転送)
障害対応の演習 自分が壊した設定を、手順書なしで早く直す 侵入が疑われるサーバーを、直す前に隔離して保全する
受講前提 基礎編修了相当 基礎編修了相当

どちらを先に受けても構いません

・今「セキュリティは大丈夫か」を聞かれている、セキュリティ要件のある案件が近い ── 本セミナーから。

・今サーバーが1台では足りない、構築を自動化したい、障害のたびに時間がかかる ── 【上級編】から。

どちらも受講前提は基礎編修了相当です。順番の決まりはありません。

BENEFITS

このセミナーであなたが得られること

外から見えるサービスを減らし、減ったことを確かめられる

開いている入口と動いているサービスを一覧にし、対策の前後で差分を見る手順が身につきます。

fail2ban・pam_faillockの値を根拠を持って決められる

残った試行ログの件数と時刻から、しきい値を逆算します。他社の設定例を写す必要がなくなります。

権限で影響ある範囲を把握して、対策できる

読めるファイル・書ける場所・動いているサービスの実行権限を一覧にし、1行ずつ点検して対策できるようになります。

CVE速報が自社のサーバーに関係あるかを判断できる

自社サーバーと脆弱性を突き合わせる判断フローを、演習機に実際に適用するところまでやります。

改ざんを検知し、ログを消せない場所へ保存できる

検知を入れるだけで終わらせず、実際に検知させます。ログ退避まで自分の手で行います。

侵入が疑われるサーバーに、正しい順序で対処できる

NIST SP 800-61の6フェーズに沿って、実作業する前に「そのサーバーをどう扱うか」を決められるようになります。

TRANSFORMATION

受講後、あなたはこのように
変われます

手に入るのは手順だけではありません。「なぜその値にしたのか」を自分のログを示して説明できるようになります。

1. 「たぶん大丈夫」から、根拠を示して答えられる自分へ

受講前のあなた

「うちのサーバーは大丈夫か」と聞かれ、なんとなく大丈夫と答えている。設定は入れてあるが、それが何を防いでいるのかは説明できない。

受講後のあなた

外から見える範囲を自分で確認し、対策の前後で差分を示せる。しきい値を決めた根拠も、自分のログで説明できる。

聞かれて困る側から、根拠を元に自信を持って答えられる側へ。同じ質問が来ても、落ち着いて資料を出せるようになります。

2. 「開発元の通知を待つだけ」から、自分で判断して対応できる自分へ

受講前のあなた

CVE速報は目に入るが、自社サーバーが該当するかはメーカーやベンダーの通知待ち。届くまで何もできない。

受講後のあなた

現在のバージョンと脆弱性情報から、影響の有無を自分で特定できる。修正プログラムの適用から事後確認まで、迷わず自力で完結できる。

開発元の連絡を待つしかない状態から抜け出し、
現場で頼りにされる「自力で対応できる少数派」のエンジニアへと変われます。

3. 「何かあったら終わり」の不安から、初動が決まっている安心へ

受講前のあなた

「侵入かもしれない」という連絡を受けたら、焦ってとりあえず再起動してしまいそう。いざという時、まず誰に報告してどう動くべきかも決まっていない。

受講後のあなた

慌てて直そうとせず、「まずは隔離してログを保全する」という正しい初動が身についている。いざという時の連絡網や、誰に判断を仰ぐべきかも平時に決めた状態になっている。

何も起きないことを祈る日々から、連絡が来ても最初の10分に何をするかが決まっている日々へ。

SEMINAR OVERVIEW

このセミナーの全体像

期間

2日間

9:00~17:30

定員

最大6名

講師が全員の進み具合を確認

環境

RHEL10

クラウドを利用

2日間で、あなた自身の手で作るもの

自動遮断の設定 外部公開サービスの差分一覧(対策前後) 最小権限の点検表 改ざん検知とログ転送 CVE適用の判断フロー 自社用チェックリスト

受講料

99,900円

税込 / 12ヶ月サポート・再受講つき

開催日程

2026年9月19日(土)~20日(日)

日程を選んでお申し込みへ

※初回に限り別日振替は無料 | 定員6名の少人数制 | 受講後12ヶ月サポート

CURRICULUM

2日間であなたが体験する、
濃密なカリキュラムの全貌

1日目は、設定が「何を防いでいるのか」を後から自分の目で確かめられるよう、まずは対策のない状態で被害がどこまで及ぶのかを確認します。その上で2日目に、現場の実践的なセキュリティをご自身の手で設定し、1日目との違いをはっきりと比較します。

全16コマ

2日間・1コマずつ時間を確定

【演習】12本

ご自身の演習環境で手を動かす

9:00~17:30

2日間とも同じ時間割

1日目:あえて「無防備な状態」を作り、どこまで被害が及ぶか自分の目で確かめる
9:00~9:20 講義20分

オリエンテーション/受講の約束

  • ・2日間の到達点を、最初にしっかりと固定します
  • ・「1日目にご自身で穴を開けた機体を、2日目にそのまま自分の手で守り抜く」という、当セミナー最大の核となる設計をお伝えします
  • ・秘密保持のお約束(目的外利用・第三者への開示・録音や撮影の扱い)を確認します
9:20~9:50 講義5分・実習25分

演習環境に入る(接続と動作確認)

  • ・踏み台サーバーから、ご自身の攻撃機・標的機へSSH接続します
  • ・ポート転送を張り、お手元のブラウザに標的機のWeb画面を出します
  • ・【重要】この接続が全員そろってから先へ進みます。ここが通っていない方を置いたまま進めることはありません
9:50~10:25 講義35分

今日の操作は、なぜ適法なのか(法令と線引き)

  • ・ただ攻撃手法を学ぶのではなく、「対象」と「許可」の2点で合法・違法の線がどう引かれているかを正しく理解します
  • ・自社サーバーで検証を行う際に必ず満たすべき「4つの条件」
  • ・現場に戻った際、法務や上司に何を確認し、どう説得すればよいかをお伝えします

休憩 10分

10:35~11:15 講義13分・実習27分

外から見える面積を測る(偵察とポートスキャン)

  • ・開いているポートを一覧化し、動いているサービスとバージョンまで丸裸にします
  • ・【演習】2日目に突き合わせるための「基準表」の形に整えて控えます
  • ・ここで控えたリアルな一覧が、明日、あなたの入れた守りの設定が「どう効いたか(減ったか)」を測る絶対的な物差しになります
11:15~12:00 講義10分・実習35分

弱い認証は、どう破られるか

  • ・弱い認証がいとも簡単に突破されてしまう様子を、ご自身の環境で観察します
  • ・【演習】残ったログを開き、件数と時刻を正確に控えます
  • ・ネット上のコピペではなく、この「実際に攻撃を受けた数字」こそが、2日目にあなたがしきい値を決めるための強固な根拠になります

昼休み 60分

13:00~14:15 講義15分・実習60分

入口から中へ(弱い設定が1つあると、どうなるか)

  • ・弱い設定が1つあるだけで、外から内部へ侵入され、操作されてしまう事実を体験します
  • ・【演習】入られた先で「実際に何ができてしまうのか」を、ご自身の手で生々しく確かめます
  • ・未公表の脆弱性を突くようなことはしません。現場によくある「弱い設定」の恐ろしさを知る時間です

休憩 10分

14:25~15:25 講義15分・実習45分

侵入されたら、どこまで不正操作されるのか

  • ・一般ユーザーで侵入した相手が、管理者(root)権限まで奪えてしまう4つの現実的な経路(SUID/sudo/定期実行/書き込み権限)を辿ります
  • ・【演習】その権限のままで読めるファイル・書ける場所・動くサービスを数え上げます
  • ・この絶望的な一覧が、そのまま被害の上限です。明日、この経路をご自身の手で完全に塞ぎます

休憩 10分

15:35~16:45 講義15分・実習55分

Webアプリの入力は、どこまで通ってしまうか

  • ・SQLインジェクション/XSS/コマンドインジェクション
  • ・「なぜ入力がそのまま通ってしまうのか」を、結果と照らし合わせて腹に落とします
  • ・この時動いていた権限の大きさが、明日学ぶ「SELinuxの比較実証」への強力な伏線となります
16:45~17:30 講義18分・実習27分

今日の自分は、ログに何を残したか

  • ・用意された架空のログではなく、「今日、あなた自身が発生させた操作の痕跡」を現物で突き止めます
  • ・【演習】自分の操作の時系列表を作成し、消される場所と消せない場所の違いを理解します
  • ・痕跡を消す悪用手順は教えません。「いかにして消せない場所へログを送るか」という守りの視点だけを明日へ繋ぎます

1日目の終わりに、3つご案内します

演習環境はこのまま残します。今日あなた自身が穴を開け、脆弱さを思い知ったその機体を、明日あなた自身の手で堅牢な要塞へと変えていきます。ただし夜間は接続を閉じますので、宿題はありません。しっかり休んで明日に備えてください。

2日目:現場の実践的な守りの設定をご自身の手で入れ、昨日との明確な違いを証明する
9:00~9:25 講義15分・実習10分

昨日の振り返りと再接続

  • ・昨日の状態がそのまま残っていることを、ご自身の目で確認していただきます
  • ・「昨日いちばん驚いた(あるいは怖かった)箇所」をお一人ずつ共有いただき、本日の「守り」への意識を揃えます
9:25~11:10 講義22分・実習83分

昨日のログから、設定値を決める

  • ・いきなり設定ファイルを触るのではなく、「昨日のログ」から入ります
  • ・【演習】昨日の試行回数を数え、自動遮断(fail2ban等)のしきい値を「自分のログを根拠に」決定・導入します
  • ・【演習】昨日通った4つの権限昇格経路を、1行ずつ点検して確実に塞ぎます
  • ・【演習】昨日のスキャンをやり直し、認証・権限・外から見える面積の3方向から「昨日通った攻撃が、今日は見事に弾かれる」快感を味わいます

休憩 10分

11:20~12:00 講義15分・実習25分

SELinuxが有効なときと無効なときで、被害の範囲がどう変わるか

  • ・昨日攻略したWebアプリの権限から、機微なファイルへ不正操作できるかを比較検証します
  • ・SELinuxを無効化すると、同じ侵入経路からどこまで被害が拡大してしまうのかを目の当たりにします
  • ・現場で敬遠されがちなSELinuxが「なぜ必要なのか」、その圧倒的な防御力を1つの実証で体感します(※設定・運用の手順は上級編で扱います)

昼休み 60分

13:00~13:55 講義22分・実習33分

CVE速報を、自社の1台にどう当てるか

  • ・ベンダーやメーカーの「通知待ち」から卒業します
  • ・【演習】現在稼働しているバージョンとCVE勧告情報を突き合わせ、自社への該当性を自力で判定します
  • ・【演習】修正パッチを当て、再起動やサービス再起動が必要かどうかの事後確認まで迷わず完結させます
  • ・実務ですぐに使える「CVE適用の判断フロー」を成果物として持ち帰っていただきます

休憩 10分

14:05~15:30 講義22分・実習63分

侵入に気づく(ログ監視と改ざん検知)

  • ・ただ検知ツールを入れて満足するのではなく、実際に機能するかをテストします
  • ・【演習】改ざん検知(AIDE等)を初期化し、昨日と同じ改変を起こして「確実に検知させる」体験をします
  • ・【演習】追記のみ属性とログ転送で、消される場所から、消せない場所へログを移します

休憩 10分

15:40~16:55 講義22分・実習53分

侵入が疑われる1台への初動

  • ・侵入の疑いがあるとき、焦って「とりあえず再起動」に手が伸びるのをやめます
  • ・復旧を急ぐ前に、「隔離するか・電源を落とすか・誰に連絡するか」を正しく判断し、保全する順序を身につけます
  • ・NIST SP 800-61に沿って、上級編の「早く直す」とは真逆となる「証拠を残す」初動対応を実習します
16:55~17:30 講義10分・ワーク25分

締め:自社の1台を、明日から堅くする

  • ・学んで終わりではありません。明日から自社のサーバーを堅くするための「実務チェックリスト」を完成させます
  • ・しきい値、CVE対応フロー、ログの送り先、緊急時の連絡先など、6つの項目を自社のリアルな値で埋め尽くします
  • ・空欄のままにはさせません。分からない項目は「自社の誰に聞けば埋まるか」を明確にして持ち帰っていただきます
  • ・1人1項目ずつ発表し、他の方の視点でご自身の穴を埋めて補強します

2日目の終わりに、演習環境を破棄します

2日間の相棒だった演習環境は、その場で画面共有しながら破棄します。あなたが現場へ持ち帰るのは、記入済みの実務チェックリスト、教材、再現手順、そして「自分の目で確かめた」という何よりも強固なエンジニアとしての自信です。

※これらの内容が分からなくても問題ありません。セミナーでしっかりお教えしますのでご安心ください。

※カリキュラムは予告なく変更する場合があります。

開催日程・空き状況を確認する

※初回に限り別日振替は無料 | 定員6名の少人数制 | 受講後12ヶ月サポート

FOR PAST CUSTOMERS

「セキュリティマスター講座」を
お持ちの方へ

「また同じ内容にお金を払うのか?」という疑問に、包み隠さずお答えします。

まずは、重なる部分を正直に書きます

本セミナーの教材は、2024年まで募集していた「セキュリティマスター講座」のマニュアルを土台に作り直したものです。
侵入の入口・パスワード解読・Webアプリ攻撃・インシデント対応といった「基礎となる題材」は、旧講座と共通しています。

ですので、「過去の教材には1文字もなかった、完全に新しい手口だけを知りたい」という方には本セミナーは向きません。
しかし、「マニュアルは買ったけれど、結局読むだけで終わってしまった」「自分の環境で手を動かして試すところまでいかなかった」という方には、この【実践編】は決定的な違いをもたらします。

項目 セキュリティマスター講座
(2024年まで募集)
本セミナー【実践編】
形式 自宅学習教材(PDFと動画)。読むだけで終わってしまう懸念がありました。 2日間のライブ(Zoom・定員6名)。講師が伴走し、エラーで詰まっても画面を見ながらその場で一緒に直します。
手を動かす量 ご自身のペース次第。 2日間の7割以上が実習。時間割に組み込まれており、強制的に手を動かして実感する環境です。
演習環境 ご自身のPC内にローカル環境を構築。 クラウド上に、踏み台・攻撃機・標的機の3台。実際に動くRHEL10系の環境をそのまま守り抜きます。
世代 Debian/Ubuntu系のコマンド例が中心。 RHEL10世代に合わせて完全改訂。ログの参照先もjournald・rsyslogの実務基準に置き換えています。
扱わなくなった題材 無線LANの解読/DoS攻撃/フィッシングサイト作成 など 思い切って削ぎ落としました。クラウド環境で再現できないものや規約に触れるものは外し、現場の防御に特化させています。
新しく作った内容 本セミナーで新たに書き起こした項目です 現代の現場に不可欠な4領域を新規制作(下記)

新たに現場目線で追加した4つの領域

侵入されたとき、ログに何が残るか

旧講座の「攻撃者が痕跡をどう消すか」という攻撃視点を反転させました。実務であなたが真っ先に見る「現物のログ」に何がどう残るのか、消せない場所はどこかを自分の目で確かめます。

CVE速報を自社の1台に当てる判断フロー

「ベンダーからの連絡待ち」で何もできない状態から脱却するため、RHEL系の自動更新と、脆弱性勧告を自分の環境に突き合わせて判断する手順を体系化しました。

改ざん検知の実践的な運用設計

ツールを入れて満足するのではなく、AIDEの定期実行、auditdのルール設計、そして「検知した結果をどう扱うか」という現場の運用レベルまで落とし込みました。

SELinuxの有効/無効で変わる被害範囲

旧講座には一切なかったSELinuxの記述を追加。「なぜ面倒でもSELinuxが必要なのか」を、有効時と無効時の被害範囲の差を比較して、その圧倒的な防御力を体感します。

このほか、現場に持ち帰って翌日から使える「自社用チェックリスト」と、強制的に手を動かして身につけるための「2日間のライブ進行」そのものが、旧教材にはなかった最大の価値です。

BENEFITS

受講特典

2日間の実習だけで「すべてを完璧に記憶する」必要はありません。
現場で確実に手を動かせるようになるための、フォロー重視の6つの特典です。

1

「権限昇格を自分の環境で確かめる」専用手順書

セミナー本編では「防御」の実習に集中するため、あえて別冊にしました。一般ユーザーからrootへ昇格する4つの現実的な経路(SUID・SGID/sudo設定/定期実行/書き込み可能なファイル)を、ご自身の環境で最後まで安全に再現できる手順書です。本番環境では試せない「攻撃者のルート」を、手元でじっくり確かめて腹に落としてください。

2

受講後12ヶ月間の長期質問サポート

「学んだことを自社の環境に当てはめようとしたら、構成が違って手が止まった」。現場に戻れば、必ずこういった泥臭い壁にぶつかります。そんな時こそ一人で悩まず頼ってください。受講から1年間、メールと専用フォーラムで、現役エンジニアの私が直接あなたの疑問にお答えします。

3

いつでも記憶を引き出せる「復習用解説動画」

2日間の濃密な実習内容を、1回で完璧に暗記するのは不可能です。だからこそ、「あれ、あの設定はどうやったんだっけ?」と現場でド忘れした時に、いつでも見返せる復習用動画をお渡しします。マニュアルと動画をセットで活用することで、現場での作業に迷いがなくなります。

4

「自社サーバーを、明日から堅牢にする」実務チェックリスト(PDF)

学んだ知識を「で、うちの会社ではどうするの?」に対応するためのチェックシートです。2日目の最後に、しきい値や緊急時の連絡先などを自社に置き換えます。次に出社したその瞬間から、何をすべきか迷うことなく自社サーバーの堅牢化に着手できます。

5

急なトラブルにも対応「初回受講日変更 無料」

インフラエンジニアに「急な障害対応」や「突発的な業務」はつきものです。もし直前でどうしても参加できなくなってしまっても、初回に限り無料で別日程へお振り替えいたします。忙しい現場の方でも、受講料が無駄になるリスクなくお申し込みいただけます。

6

「忘れる前提」のセーフティネット(再受講 1回5,500円)

人間は使わない知識から忘れていきます。受講から半年後、急にセキュリティ要件の厳しい案件を任された時など、必要になったタイミングで何度でも勉強できるよう、受講後1年間は1回5,500円で再受講できる制度を用意しています。

FAQ

受講前のよくあるご質問

受講にあたっての不安や疑問に、包み隠さずお答えします。
現場のエンジニアが抱えがちなリアルな疑問をまとめました。

受講するにあたりPCの指定はありますか?

WindowsとMacのどちらでも受講していただけます。お手元の使い慣れたPCでご参加ください。

オンラインセミナー(Zoom)の受講環境について教えてください。

ZoomをインストールしたPCとインターネット回線があれば受講できます。演習用のサーバーは、受講者ご自身のクラウドアカウント上に構築していただきます(RHELの利用に必要な無料アカウントとISOの準備手順も、事前にマニュアルで丁寧にご案内します)。仮想環境ではなく、実際のクラウド上で気兼ねなく手を動かしていただきます。

「リナックスマスタープロセミナー【基礎編】」を受けていなくても参加できますか?

必須ではありません。同等レベル(Linuxサーバーを1台構築し、SSHで接続して設定ファイルを編集できる程度)の知識があれば問題なくついてこられます。【上級編】の受講は必要ありません。「自分のレベルで大丈夫か?」と少しでも不安を感じたら、事前にお気軽にご相談ください。

【上級編】とどちらを先に受けるべきですか?

今、あなたが直面している課題に合わせてお選びください。「今のセキュリティ設定で大丈夫か?」と現場で問われているなら本セミナーから。「サーバーが1台では足りない、構築を自動化したい」と運用面での壁を感じているなら【上級編】からをお勧めします。どちらから受けても理解できる独立したカリキュラムです。

SELinuxの設定・運用も教えてもらえますか?

本セミナーでは、SELinuxの「設定・運用の手順」までは扱いません。1日目に通った攻撃が、SELinuxの有効・無効で被害範囲がどう変わるのかを「比較して実証する」ところまでです。現場で敬遠されがちなSELinuxの防御力の高さを実感していただくのが目的であり、具体的な運用手順は【上級編】の領域となります。

「セキュリティマスター講座」を持っています。内容は重なりますか?

基礎となる題材(侵入の入口・パスワード解読・Webアプリ攻撃など)は共通しています。しかし、最大の違いは「読むだけの通信講座」から「強制的に手を動かす2日間のライブ実習」へと進化したことです。さらに、RHEL10世代への全面改訂や、ログ・CVE・改ざん検知といった現場に直結する4領域を新規に追加しています。詳しくは上の比較表をご覧ください。

習ったことを、会社のサーバーで試してもいいですか?

そのままの手順を御社の本番環境などで絶対に試さないでください。1日目に「対象」と「許可」の観点から、適法・違法の線引きをしっかりとお伝えします。自社で安全に検証するための「4つの条件」も合わせてお渡ししますので、現場に戻ってからは必ずその条件に沿って行動してください。

受講料の他に費用は発生しますか?

はい。クラウドを利用するため、受講期間中に1,500円程度の従量課金が発生します(受講者様ご負担)。これは「現場と全く同じリアルな環境」をご自身の手で作っていただくための、必要最小限の実費とお考えください。(※セットの基礎編環境は弊社が用意します。)

セットはどちらを選べばよいですか?

あなたの現在のスキルと目標に合わせてお選びください。構築の基礎から学び直し、セキュリティの基礎から学びたい方は基礎編+セキュリティ(129,900円)。構築・運用・侵入対応というインフラエンジニアの3本柱を、同じRHEL10環境で一気に引き上げたい方は基礎編+【上級編】+セキュリティ(199,900円)が最もコストパフォーマンスが高くお勧めです。すでに自力でサーバー構築できる方は、本セミナー単体で問題ありません。

急な仕事で参加できなくなった場合、別日に振替はできますか?

もちろんです。インフラエンジニアに急なトラブル対応や業務はつきものです。直前でどうしても参加できなくなった場合は、初回に限り無料で別日程へお振り替えいたします。「急な仕事が入ったら受講料が無駄になるのでは…」という心配は不要です。

領収書や請求書、受講修了書(証明書)は発行してもらえますか?

はい、お申し込み後にご連絡いただければ、PDF形式で速やかに発行いたします。御社の経費精算や助成金申請に必要な書類等も柔軟に対応いたしますので、pakira@linuxmaster.jp までお気軽にお申し付けください。

2日間で本当に身につくのか不安です。

正直にお伝えします。2日間の実習で、インシデント対応のすべてを暗記し、完璧にこなせるようには「なりません」。だからこそ、このセミナーは「1回で完璧にしない」ことを前提に設計しています。現場で迷った時に見返せる12ヶ月サポート、自社用にカスタマイズして持ち帰るチェックリスト、そして忘れた頃に戻ってこられる再受講制度(1回5,500円)を用意しました。まずは取り返しのできない失敗を防ぐために、2日間で「いざという時に何をすべきか」という正しい初動を学んでください。

開催日程・空き状況を確認する

※初回に限り別日振替は無料 | 定員6名の少人数制 | 受講後12ヶ月サポート

ご不明な点は pakira@linuxmaster.jp までお気軽にどうぞ

開催概要・お申し込み

受講生のリアルな声と、このセミナーが生まれた理由

これまでの当社セミナーの受講後アンケート(462件・2020年~2026年3月 自社集計)では、「とても満足」「まあまあ満足」の合計は93%でした。

しかし、同時に最も多く寄せられた厳しいご要望が「もっと自分で手を動かす実習の時間が欲しい」という声でした。

「話を聞いてわかった気になっても、現場に戻ると手が動かない」。そんなエンジニアのリアルな痛みに真正面から応えるため、講義の時間を極限まで削り、「2日間の7割以上をご自身の演習環境にあてる」という振り切った構成で、本セミナー【実践編】を新しく組み直しました。

受講料

オンラインセミナー(Zoom受講)

自宅やオフィスから受講。演習環境は受講者ご本人のクラウドアカウントに構築

99,900円 (税込)

教材販売のみ(通信講座)

セミナーは受けずに教材のみ。ご自身のペースで進めたい方に

99,900円 (税込)

基礎編+セキュリティ セット

Linuxサーバーの構築から、入られた先で不正操作される範囲を減らすところまで

169,800円 129,900円 (税込)
おすすめ

基礎編+上級編+セキュリティ 全部セット

構築・運用・侵入対応の3つを、同じRHEL10で一貫して身につけたい方に

269,700円 199,900円 (税込)

別々に申し込むより 69,800円 お得(基礎編+セキュリティ セットは 39,900円 お得)

※別途、クラウド利用料が発生します。本セミナー: 1,500円程度(目安)/上級編: 500円~1,000円程度(目安)。
 基礎編は弊社が用意したクラウド環境で演習するため、受講者様のご負担はありません。
 教材販売のみ(通信講座)をお選びの場合も、ご自身のクラウドアカウントに演習環境を構築していただくため、クラウド利用料がかかります。
※セットをお選びの場合、基礎編・上級編の受講日はお申し込み後に調整いたします。
※12ヶ月以内は何度でも再受講いただけます(1回5,500円・税込)。

開催日程

9月19日(土)~20日(日) 9:00~17:30 (2日間)
オンライン(Zoom) 残り2席 この日程で申込む

※直前のご都合で受講できなくなっても、初回は無料で別日への振替が可能です。

受講スタイル

オンラインセミナー(Zoom受講)

自宅やオフィスからZoomで受講。演習用のサーバーは受講者ご本人のクラウドアカウントに構築するので、お手元はZoomをインストールしたPCとインターネット回線のみでOK。
2日間つきっきりでお教えします。双方向オンラインセミナーなので、質疑応答やエラーに即対応します。

教材販売のみ(通信講座)

セミナーは受けずに、教材だけ受け取ることもできます。ご自身のペースで進めていただく形です。
メールとサポートフォーラムで質問サポートも受けられます。途中で気が変わった場合も、セミナー受講に切り替えられます。

クレジットカード決済(PayPal)

PayPal(ペイパル)での安全な決済となります。
受講コースと受講希望日を選択して「PayPalで支払う」をクリックしてください。

PayPal Acceptance Mark

銀行振込

必要事項を入力し「銀行振込で申し込む」をクリックしてください。
自動返信メールにて振込先口座をご案内いたします。

・※は必須項目になります。

・法人名義でお申し込みの場合は、会社名をご記入ください。

・お申し込みは、原則として受講者様の情報でお願いします。

・クレジットカード決済は、PayPalでのお支払いになります。送信されたカード情報が弊社に開示されることはございません。

・分割払い、ボーナス払いをご希望の場合は、クレジットカードで一括決済していただいた後に
 ご利用のクレジットカード会社へお支払い方法の変更をお申し出ください。

・お申し込みや決済がうまくできない場合はお気軽に pakira@linuxmaster.jp までお問い合わせください。

追伸: 確かめたことがあるかどうかの違いです
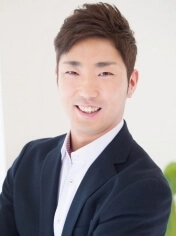
宮崎 智広

リナックスマスター.JP 運営・講師

宮崎 智広(pakira)

  • 20年以上・3,100名以上にLinuxの現場スキルを直接指導してきた現役サーバー管理者。机上の空論ではなく、現場で通用する技術だけを教えます。
  • 「サーバーを構築する」基礎から、「侵入されたら何が起きたかを調べ、守り抜く」セキュリティの初動対応までを、実務目線で体系化。
  • 受講生がエラーで止まった際は、画面を共有しながら「なぜこうなったのか」を一緒に紐解き、自力で解決できる力を養います。

私がまだ駆け出しの新人だった頃、自宅で運用していたサーバーで「ある事件」が起きました。

プロバイダーから突然、警告メールが届いたのです。

自分のサーバーで何かが起きていることは分かる。でも、どこを見ればいいのか、何を確かめればいいのかが全く分からない。パニックになり、完全に手の打ちようがありませんでした。

結局、プロバイダーのサポートに泣きついて事なきを得ましたが、そこには「いざという時、自分は何も動けなかった」という無力感と悔しさだけが残りました。

いま振り返ると、あの時の私に足りなかったのは、センスでも経験年数でもありません。「自分のサーバーが外からどう見えていて、今どうなっているかを、自分の手で確かめる手法」を知らなかっただけなのです。それさえあれば、あんなに苦労しなかったはずです。

そしてこれは、過去の私だけの話ではありません。20年以上、現場で何千人ものエンジニアを見てきて、同じ光景に何度も出会いました。「セキュリティ対策はしてあります」とおっしゃる方に、「では、その設定は“何を”止めていますか?」と聞くと、言葉に詰まってしまうのです。

もちろん、責めているわけではありません。現場のエンジニアには、それを確かめる場所が、どこにも用意されていないからです。本番稼働中のサーバーで攻撃を試すわけにはいきませんし、かといって自分で攻撃環境を作るには時間も知識も要ります。

このセミナー【実践編】は、まさにその「確かめる場所」をあなたに提供するために作りました。

1日目。まずはご自身の演習環境に対して、あえて「守りが無い状態」でどこまで攻撃が届いてしまうのかを見ていただきます。スキャンをかけ、弱い認証を突破し、侵入した先で不正操作の件数を数え上げる。正直に言います。ここで多くの方が、「自分のサーバーが、外からこんな風に丸裸に見えていたのか」と衝撃を受けるはずです。

そして2日目。ここからが本番です。昨日ご自身が残した生々しいログを開き、そこから防御の「しきい値」を自力で割り出します。昨日リストアップした弱点を1行ずつ塞ぎ、改ざんを検知させ、ログを消せない場所へ退避させる。そして最後にもう一度、昨日と同じ攻撃を試していただきます。

昨日読めたファイルが、今日は読めない。昨日書けた場所に、今日は書けない。その弾かれた瞬間を見たとき、自分が設定した文字の羅列が「実際に何を止めているのか」が、初めて理屈ではなく実感として腹に落ちます。この「自分の目で確かめた」という強烈な体験は、どれだけ分厚い専門書を読んでも、ネットの記事を眺めても手に入りません。

2日目の終わりには、この体験を御社の環境に落とし込んだ「自社用チェックリスト」を完成させて持ち帰っていただきます。空欄のままでは終わらせません。もし現場で埋められない項目があれば、「誰に確認すれば埋まるか」まで明確にしてお渡しします。

「うちのサーバーのセキュリティは大丈夫か?」上司や顧客からそう聞かれて答えに詰まるのは、あなたの実力不足ではありません。ただ、「自分の目で確かめた経験があるか、ないか」。たったそれだけの違いです。あの日の無力だった私が、そうであったように。

あの時、私に決定的に足りなかった「確かめる環境と手法」を、今度はあなたに手渡す番です。

P.S.
ご自身の現在のレベルでついていけるか、あるいは【上級編】とどちらを受けるべきか迷われている場合は、遠慮なく私宛にメールでご相談ください。現在の状況を伺った上で、あなたにとって最も確実な選択肢を正直にお答えします。

迷ったらまず相談してください

このアドレスに直接ご連絡いただければ、宮崎が直接お答えします。

pakira@linuxmaster.jp

9月19日(土)~20日(日) | 残り2席(定員6名)

開催日程・お申し込みはこちら

※初回に限り別日振替は無料 | 定員6名の少人数制 | 受講後12ヶ月サポート

9/19(土)~20(日) | 残り2席(定員6名)

開催日程・お申し込みはこちら